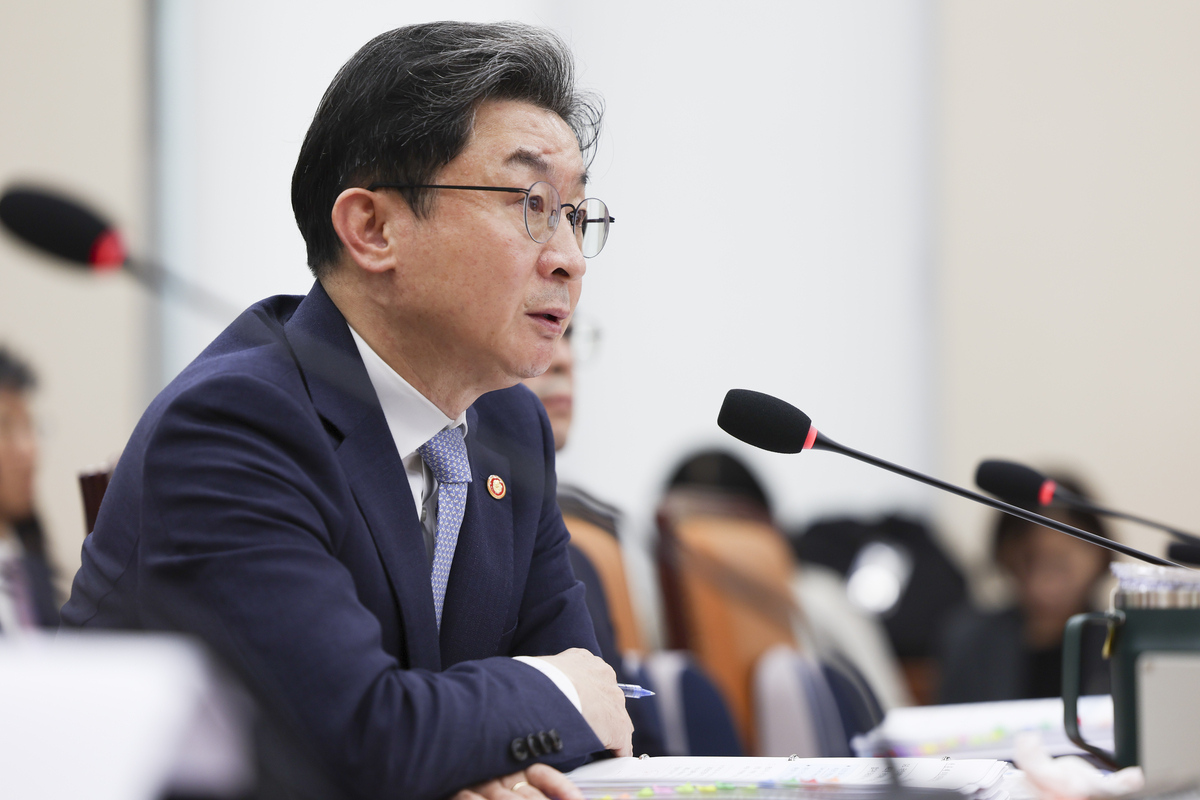
최근 금융권 해킹 사고가 국정감사 도마에 오른 가운데, 이억원 금융위원장이 AI 에이전트 해킹과 관련한 금융권의 기본 대응 체계가 매우 미흡하다고 지적했다.
이 위원장은 8일 국회 정무위원회 국정감사에서 금융권 AI 해킹 대응과 관련한 사회민주당 한창민 의원의 질의에 “우리의 대응 방식이 아주 기본적인 부분도 굉장히 미흡하다”며 “철저하게 점검하고 개선해 나가겠다”고 밝혔다.
이어 해킹 사고 직후 금융권에 배포한 12개 점검 항목의 기준이 모호하다는 조국혁신당 김형연 의원의 지적에는 “우선 12개 항목을 먼저 점검하라고 한 것”이라며 “금융사들의 추가 점검 결과를 취합한 뒤 전반적인 상황을 파악해 후속 대응에 나서겠다”고 설명했다.
앞서 신한·KB국민·하나·BNK부산은행과 예가람·웰컴저축은행, 현대캐피탈 등 7개 금융회사에서 해킹에 따른 개인정보 유출 피해가 확인됐다. 특히 공격에 사용된 일부 IP가 토스뱅크 서버와 보험사 등에도 접근을 시도한 바 있다.
이 위원장은 해커들의 고도화된 AI 공격에 맞서려면 방어 체계에도 AI를 적용하는 것이 필수적이라고 짚었다. 이에 따라 기존 망 분리 규제를 현실에 맞게 손질하기 위해, 단계적이고 효과적인 제도 개편 방안을 모색하고 있다고 밝혔다.
이날 국감에서는 보이스피싱 피해 구제에 대한 금융·통신사의 책임 소재를 두고도 공방이 오갔다. 더불어민주당 손명수 의원이 금융사와 통신사가 책임을 지는 싱가포르의 ‘폭포수 접근법’을 언급하자 이 위원장은 “선진 사례를 참고해 금융사와 통신사가 보다 강한 책임감을 가질 수 있도록 제도 설계를 고민하겠다”고 답했다.
주다솔 기자 givesol@segye.com