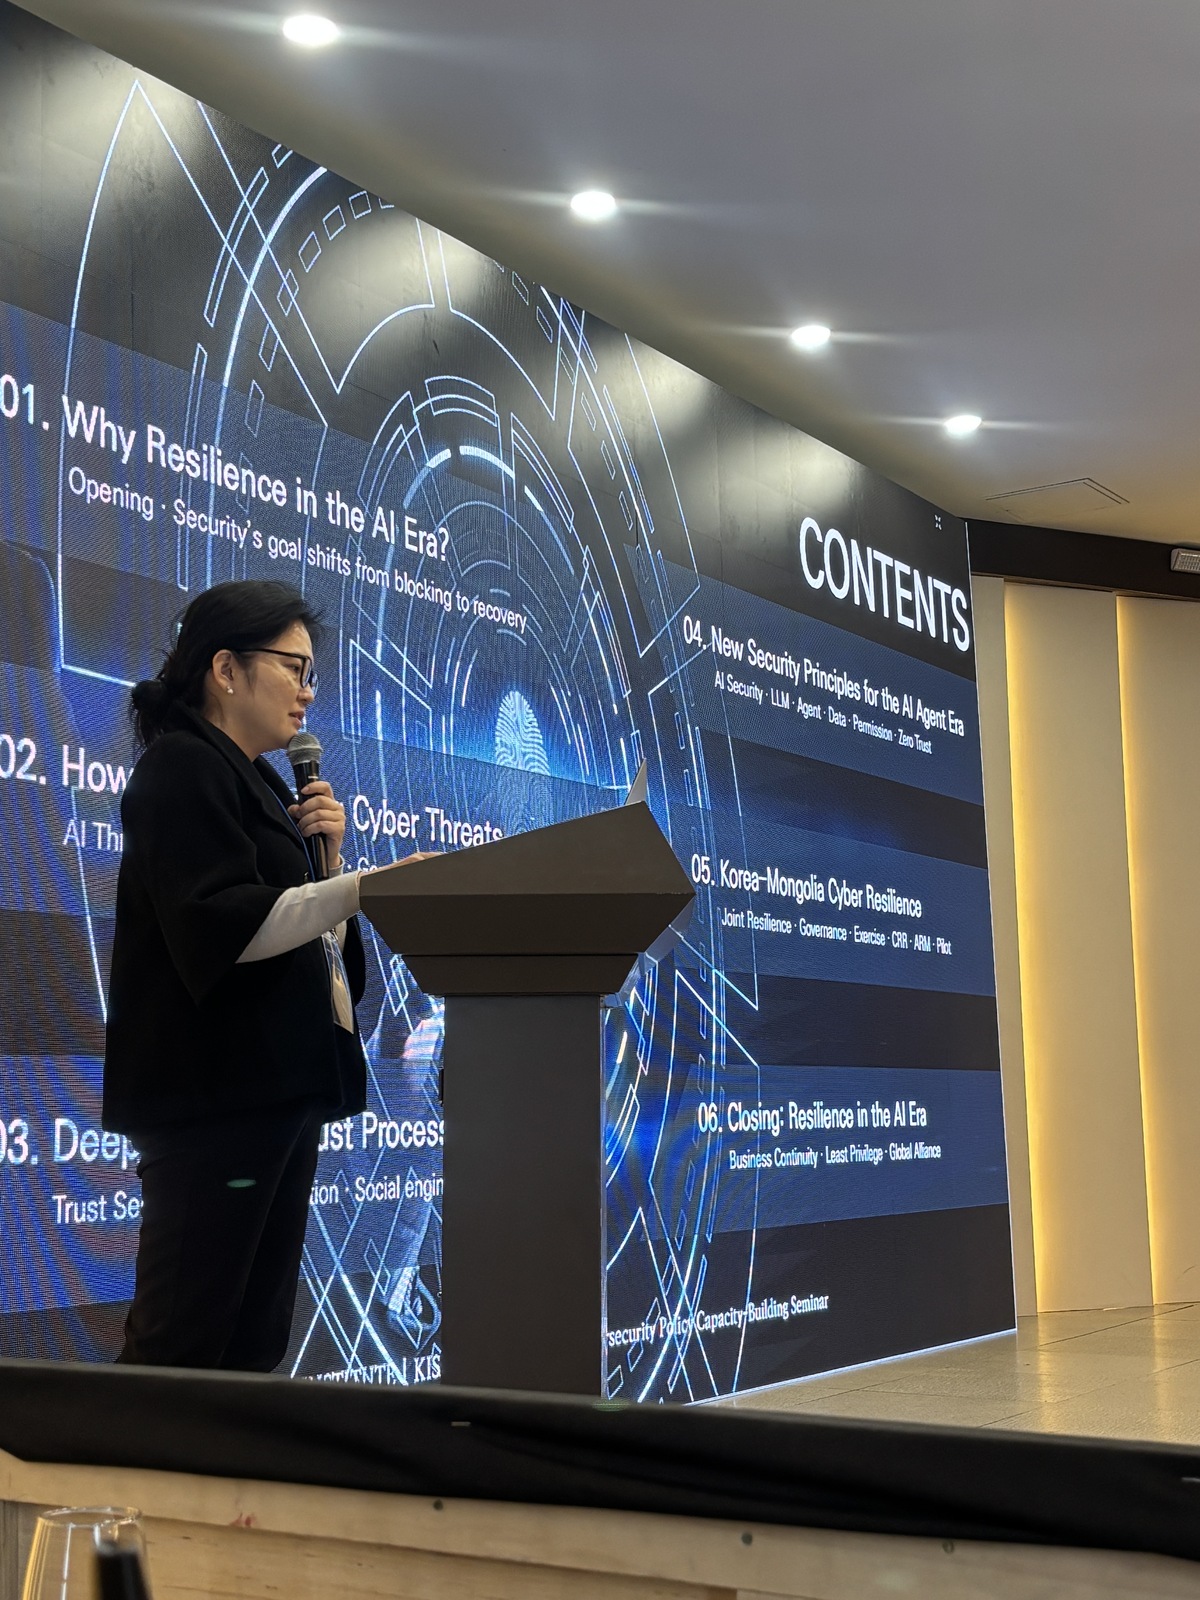
이화영 아레스 사이버전략연구소 대표가 한국인터넷진흥원(KISA)과 과학기술정보통신부가 공동으로 진행한 ‘한-몽 사이버보안 협력 프로그램’에서 주제발표를 맡아 사이버 회복력 체계 구축의 필요성을 역설했다.
8일 보안업계에 따르면 이번 행사는 지난 7월 한-몽 정상회담 이후 몽골 정부가 제안한 사이버보안 정책·기술 협력을 구체화하기 위해 마련됐다. 지난 5~7일 몽골 울란바타르에서 열린 행사에는 몽골 디지털개발혁신통신부 등 정부·공공기관과 사이버보안 관계자가 참여했다.
양국은 주요 정보통신 기반시설 보호와 인공지능(AI) 확산에 따른 사이버 위협 대응 사례, 양자내성암호(PQC) 기술 동향 등을 공유한다. PQC는 양자컴퓨터를 이용한 공격에도 견디도록 설계된 암호 기술이다.
이화영 대표(공학박사)는 주제발표에서 “사이버보안의 최종 목적은 단순한 공격 차단이 아니라 핵심 업무의 지속성(Business Continuity) 확보와 신속한 복구에 있다”며 기존의 방어 중심 패러다임에서 ‘사이버 회복력’ 중심으로의 전환을 강조했다.
이 대표는 “차단에서 회복 중심으로 프레임워크 전환을 주제로 공격을 100% 막는 것은 불가능해짐에 따라 ‘탐지-격리-업무 지속-복구’로 이어지는 회복력 체계 구축이 필요하다”고 제언했다.
또 “AI 에이전트 및 딥페이크 위협 대응을 주제로 AI가 직접 권한을 갖고 행동하는 에이전틱 AI 시대를 맞아, 기술의 성능보다는 권한 위임 범위와 최소 권한 원칙(Least Privilege)이 새로운 보안 경계가 돼야 한다”고 지적했다. 딥페이크 역시 단순 기술이 아닌 승인 프로세스의 문제로 접근해야 함을 명확히 한 것이다.
특히 정량적 측정 모델 제안에서는 조직의 회복력 구조를 진단하는 CRR(Cyber Resilience Rating)과 실전 대응 속도를 측정하는 ARM(Active Resilience Metric) 연구 모델을 함께 제시했다.
단순 위협 정보(CTI) 공유를 넘어 양국 주요 기반시설을 대상으로 한 실전 모의훈련, 회복력 지표 측정, 정책 개선으로 이어지는 5단계 공동 협력 로드맵도 제안했다.
이 대표는 “국경을 넘나드는 사이버 위협에 맞서 양국 간 견고한 연대를 통해 실제 복구 성능 중심의 사이버 안전망을 구축해 나갈 것”을 강조하며 발표를 마쳤다.
이화연 기자 hylee@segye.com